
Investigadores en ciberseguridad han arrojado luz sobre una operación de malware bancario brasileño previamente no documentada que ofrece un conjunto de herramientas llamado KREMLIN, la empresa de seguridad Elastic Security Labs está siguiendo la actividad bajo el nombre caso: REF9334 activo al menos desde mayo de 2025, el actor ha utilizado señuelos que se hacen pasar por una docena de bancos brasileños e instalan una extensión maliciosa en Google Chrome y Microsoft Edge.
«El ecosistema de malware KREMLIN emplea cargadores JavaScript de varias etapas, instaladores personalizados en C++ y extensiones maliciosas del navegador para robar credenciales, tokens de sesión y datos sensibles», dijeron los investigadores de seguridad Cyril François y Andrew Pease en un informe técnico compartido con The Hacker News.
«Las extensiones maliciosas del navegador eluden los mecanismos de integridad de Chromium manipulando Preferencias Seguras y regenerando los HMACs requeridos, así como hashes cifrados vinculados a aplicaciones.»
Un aspecto definitorio de la operación es el uso de blockchain para ocultar la infraestructura controlada por actores amenazantes, aprovechando los contratos inteligentes de Ethereum como solucionadores de dead drop para actualizar dinámicamente los puntos finales de comando y control (C2) y las ubicaciones de alojamiento de cargas útiles para que no puedan ser interrumpidos.
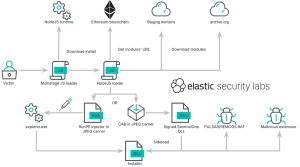
El punto de partida de la cadena de ataques KREMLIN es un archivo JavaScript que se hace pasar por un documento bancario, factura o de empresa y que la víctima ejecuta manualmente. Al hacerlo, se ejecuta un cargador multietapa que solo descarga e instala cargas útiles adicionales si no se ejecuta dentro de un sandbox o máquina virtual. Una vez completadas las comprobaciones, se inicia la siguiente fase.
La segunda etapa está diseñada para realizar cuatro tareas: establecer persistencia mediante una tarea programada, recuperar las ubicaciones de descarga de un contrato inteligente de Ethereum, descargar los binarios necesarios de esas ubicaciones y ejecutar la tercera etapa. Las URLs de la carga útil alojan los siguientes programas:
- Una carga útil maliciosa de instalación de extensión de navegador
- Inyector PE .NET
- «exe «, un binario legítimo asociado a SentinelOne que se usa para la carga lateral de DLL
Específicamente, el instalador de C++ abusa del binario SentinelOne para instalar su carga principal sin signo, que se hace pasar por «SentinelAgentCore.dll». Una vez lanzada, la DLL realiza comprobaciones similares de evasión sandbox y de máquinas virtuales que el cargador JavaScript, escaneando la lista de procesos en ejecución y comprobando propiedades del hardware de la máquina, como el número de CPUs y la capacidad de RAM.
Si alguno de los procesos en ejecución coincide con un nombre en su lista codificada, y si el sistema no tiene 2 CPUs o supera los 3 GB de RAM, el malware termina su ejecución. KREMLIN también contacta con el mismo contrato inteligente de Ethereum para obtener dos dominios: volmira[.]Site y Zaviro[.]online – y consulta la primera para obtener la versión de la extensión del navegador («1.0.0») y el ID («ndpbidppejfanjbhfgjlohfanbfbklff»). La extensión se conoce como «AVSync System Inc.»
«Antes de descargar el archivo, el malware comprueba si la extensión ya está instalada y, de ser así, compara la versión instalada con la versión informada por el servidor», dijeron los investigadores. «Solo descarga la extensión cuando no se encuentra ninguna instalación local, o cuando las versiones difieren. Luego descarga la extensión de Chrome como archivo ZIP.»
Para instalar la extensión en navegadores basados en Chromium, utiliza una técnica de bypass de integridad documentada públicamente llamada Extensión Fantasma y GhostChrome-X sin activar el mecanismo de protección de Preferencias Seguras. La idea es modificar el archivo de Preferencias Seguras, activar el modo desarrollador de Chrome y actualizar el objeto JSON «protection.macs» con metadatos falsificados para registrar la extensión maliciosa de Chrome.
Cabe destacar que el mismo enfoque también fue adoptado por el actor APT31 vinculado a China en una campaña a finales de agosto de 2026 que aprovechó el kit de exploits BlueMoon, que comprende los zero-days ahora parcheados de Chrome y Windows, para instalar una extensión de navegador que roba credenciales con nombre en clave GemStone.
Una vez instalada la extensión, KREMLIN comienza a recopilar y exfiltrar datos de cada perfil para su servidor C2 («luizestrelhashapr[.]online:443»), pero no antes de solicitar acceso extenso a pestañas del navegador, cookies, almacenamiento y la API de requerimiento web. También genera un identificador único de víctima que está guardado en el almacenamiento del navegador e incluido en las comunicaciones C2.
La extensión soporta los siguientes comandos tras establecer un canal WebSocket con el servidor C2 –
- Haz capturas de pantalla de la pestaña seleccionada o activa y sube una imagen comprimida
- Enumera pestañas, dominios y estado activo, y sube la lista
- Roba cookies, sessionStorage y localStorage de la pestaña seleccionada o activa
- Recopilar hasta 1.000 entradas de historial de los 15 días anteriores (probablemente resulte en fallo porque el manifiesto de extensión carece del permiso de historial)
- Extrae y sube el código fuente HTML completo de la página seleccionada o activa
- Descargar HTML controlado por el atacante
- Configuración de actualización
Además de WebSocket, la extensión consulta periódicamente un punto final «/google_api/» mediante peticiones que se hacen pasar por búsquedas de archivos CSS. Cada uno de estos caminos está asignado a un comando específico –
- css, para subir cookies y almacenamiento
- css, para subir IDs de pestañas, dominios y estado de pestaña activa
- css, para subir el historial comprimido del navegador de los 15 días anteriores
- css, para subir una captura de pantalla comprimida en JPEG, junto con la URL de la página y el ID del cliente
- css, para subir HTML comprimido de página completa, junto con la URL de la página y el ID del cliente
- css, para subir la solicitud interceptada
- css, para buscar la configuración de segmentación que contenga una lista de dominios y reglas de intercepción HTTP
- css, para obtener reglas de redirección que contienen URLs de destino
Se ha evaluado que los actores detrás de KREMLIN han estado activos al menos desde mayo de 2025, incluyendo la instalación de extensiones maliciosas del navegador y la distribución de troyanos comerciales como Pulsar RAT y Remcos RAT. Se dice que la transición a los contratos inteligentes de Ethereum tuvo lugar el 19 de mayo de 2026. En total, el grupo ha sido atribuido a siete campañas distintas desde el 16 de junio de 2025.
Como parte de su mecanismo anti-sandbox, el malware realiza una comprobación de canario en red intentando descargar una página de un dominio no registrado. Dicho de otro modo, si recibe una respuesta válida, probablemente indica un sandbox que simula la conectividad de red. En tal escenario, el malware se bloquea deliberadamente.
Elastic dijo que registró el dominio canario de red e identificó 1.515 sistemas infectados que intentaban acceder al dominio canario de red. Más del 98% de los sistemas están geolocalizados en Brasil.
«Así que, aunque estos sistemas siguen infectados con el componente final de KREMLIN, esto ha degradado y manipulado temporalmente los mecanismos de defensa de la campaña y podría proporcionar a los defensores tiempo adicional para identificar y remediar los puntos finales infectados», dijo Elastic.
*Extraido de TheHackerNews*